
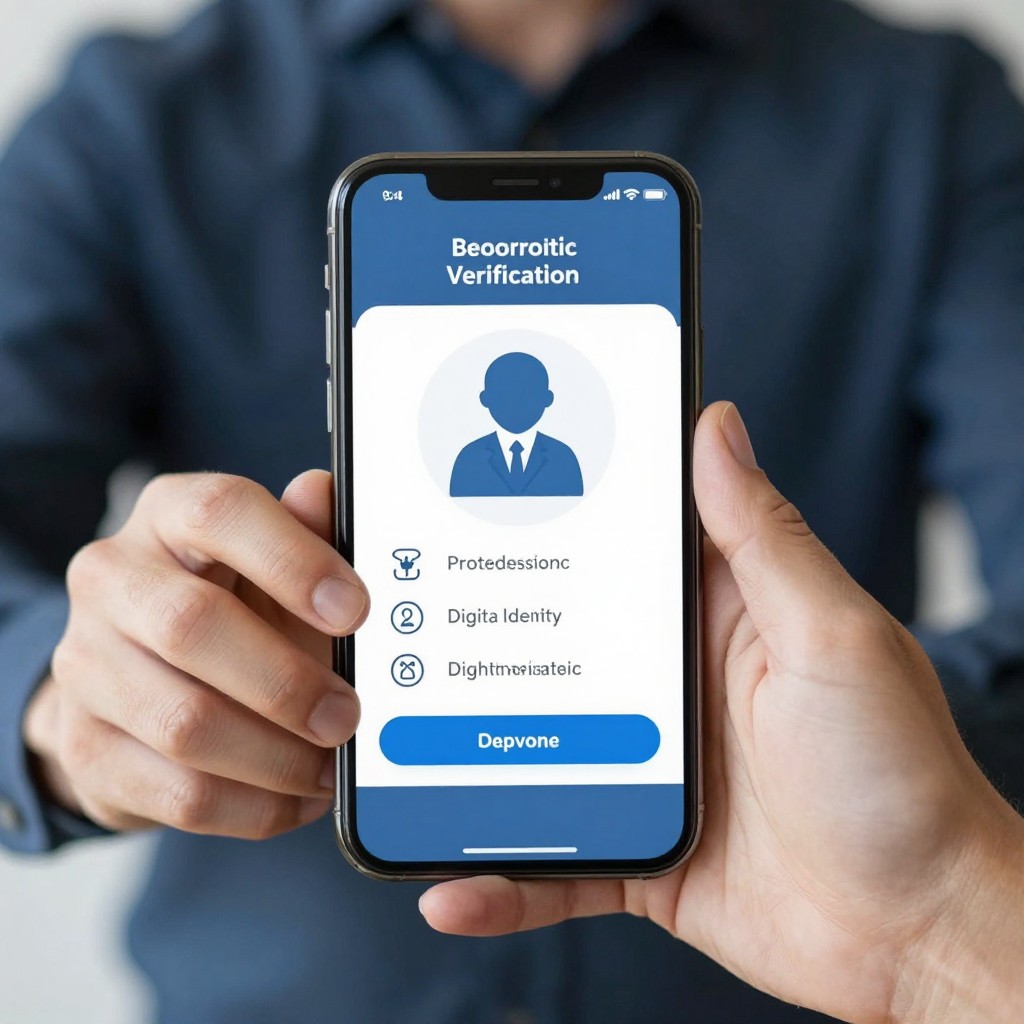
Биометрия и цифровая идентификация - связанные, но не одинаковые понятия. Биометрия подтверждает личность по уникальным физическим или поведенческим признакам, а цифровая идентификация связывает результат проверки с учётной записью, документом или правом доступа. Возможности технологии зависят от качества данных и алгоритмов, а риски - от защиты шаблонов, процедур согласия и контроля ошибок.
Короткие выводы по биометрии и цифровой идентификации
- Биометрия отвечает на вопрос: "Кто перед системой?" Цифровая идентификация добавляет контекст: "Какие цифровые права и данные связаны с этим человеком?"
- Биометрическая идентификация личности не равна абсолютному доказательству: система выдаёт результат сравнения с определённой вероятностью ошибки.
- Надёжность зависит от всего контура: датчика, качества образца, алгоритма, базы шаблонов, защиты канала и процедуры принятия решения.
- Системы цифровой идентификации следует проектировать с резервным способом проверки и понятным сценарием исправления ошибочного решения.
- Защита персональных данных и биометрии требует минимизации сбора, ограничения доступа, контроля сроков хранения и документированных оснований обработки.
- Риски использования биометрии необходимо оценивать отдельно для утечки, подмены, ошибочного отказа, дискриминации и злоупотребления полномочиями.
Как работают биометрические системы: алгоритмы и архитектура
Биометрическая система получает образец признака: изображение лица, голосовую запись, отпечаток пальца или иной сигнал. Затем она извлекает признаки, формирует цифровой шаблон и сравнивает его с эталоном либо с набором эталонов.
Важно различать два режима. При проверке заявленного лица система отвечает, соответствует ли образец конкретному эталону. При поиске по базе она пытается определить, кому из зарегистрированных субъектов образец соответствует. Второй режим обычно сложнее контролировать, потому что сравнение выполняется с множеством записей.
Архитектура обычно включает устройство сбора данных, модуль контроля качества, алгоритм извлечения признаков, защищённое хранилище шаблонов, сервис принятия решения и журналирование действий. В зрелой реализации результат алгоритма не должен автоматически заменять процедурные правила доступа.
Виды биометрических маркеров и их эксплуатационные характеристики
Выбор маркера определяется сценарием, требованиями к удобству, доступностью оборудования и последствиями ошибки. На практике оценивают не только точность, но и устойчивость к подделке, изменяемость признака и возможность предоставить альтернативный способ идентификации.
- Лицо. Удобно для бесконтактных сценариев, но результат зависит от освещения, ракурса, качества камеры и изменений внешности.
- Отпечаток пальца. Подходит для устройств и контролируемых точек доступа; на качество влияют повреждения кожи, загрязнение сенсора и особенности считывания.
- Голос. Может применяться удалённо, однако на него воздействуют шум, состояние человека, качество связи и попытки воспроизведения записи.
- Радужная оболочка глаза. Даёт детализированный признак, но требует специального оборудования и соблюдения требований к позиционированию.
- Поведенческие признаки. Манера набора текста, движения или характер взаимодействия с устройством могут использоваться как дополнительный сигнал, но обычно требуют постоянного наблюдения и осторожной интерпретации.
- Мультимодальная схема. Объединяет несколько признаков, чтобы снизить зависимость от одного источника; при этом усложняет хранение, объяснение решения и управление согласием.
Сценарии применения цифровой идентификации в государстве и бизнесе
- Удалённый доступ к услугам. Биометрический фактор может дополнять учётную запись при получении цифровой услуги или подписании действия.
- Финансовые операции. Идентификация используется для проверки клиента, подтверждения операции или снижения зависимости от одного пароля. Критичные действия требуют дополнительного контроля.
- Контроль физического доступа. Биометрия применяется на проходных, в защищённых помещениях и корпоративных системах, если заранее определены зоны, права и резервная процедура.
- Транспорт и сервисные точки. Возможны ускоренная посадка, проход или получение услуги, но необходимо учитывать альтернативы для людей, которых система не распознала.
- Рабочие процессы. Биометрические признаки могут подтверждать присутствие или доступ к оборудованию. Использование должно быть соразмерным цели и не превращаться в неограниченное наблюдение.
Технические и процедурные уязвимости биометрических решений
Преимущества при корректной архитектуре
- Снижается зависимость от запоминаемых секретов и физических пропусков.
- Можно связать проверку личности с конкретным устройством, временем, зоной и операцией.
- Бесконтактные сценарии способны упростить доступ к услугам и оборудованию.
Ограничения, которые нужно проверять до запуска
- Биометрический признак нельзя безусловно считать секретом: лицо или голос могут быть доступны третьим лицам.
- Утечка биометрического шаблона имеет долгосрочные последствия, поскольку заменить физиологический признак так же просто, как пароль, нельзя.
- Ошибки возможны из-за качества данных, особенностей оборудования, условий среды и неполной регистрации эталона.
- Уязвимым местом остаётся не только алгоритм, но и оператор: выдача доступа, восстановление учётной записи, экспорт данных и администрирование.
- Атаки могут быть направлены на датчик, канал связи, хранилище шаблонов, программный интерфейс или процедуру ручного подтверждения.
Правовые нормы, приватность и этическая оценка биометрии
Правовая оценка зависит от юрисдикции, цели обработки, категории данных и конкретного сценария. В российском контексте проект необходимо проверять с учётом требований законодательства о персональных данных, биометрических персональных данных, информационных системах и отраслевых правил.
- Ошибка: собирать больше, чем нужно. Для одной операции не следует создавать универсальную базу без обоснованной цели и ограничений использования.
- Ошибка: считать согласие формальностью. Человеку должны быть понятны цель, состав данных, последствия отказа и доступный альтернативный путь.
- Ошибка: хранить исходные изображения без необходимости. Следует обосновать, нужны ли исходные материалы, либо достаточно защищённого шаблона.
- Миф: биометрия полностью исключает мошенничество. Она лишь добавляет фактор проверки и требует защиты от атак на представление, устройство, канал и учётную запись.
- Миф: высокая точность делает решение справедливым автоматически. Нужны мониторинг ошибок, процедура пересмотра и контроль последствий для разных групп пользователей.
Оценка рисков при внедрении и практические рекомендации
Начните с карты процесса: где формируется образец, кто принимает решение, какие данные сохраняются, кому доступны журналы и что происходит при отказе. Для каждого этапа зафиксируйте угрозу, последствие, существующий контроль и владельца риска.
Короткий алгоритм проверки результата
- Проверьте, что система распознала именно тот тип операции: подтверждение заявленного лица или поиск по базе.
- Убедитесь, что образец прошёл проверку качества и получен в допустимых условиях.
- Сопоставьте результат с порогом принятия решения, политикой доступа и контекстом операции.
- Проверьте наличие признаков атаки на представление, повторной попытки или необычного поведения устройства.
- При сомнении не повышайте права автоматически: используйте независимый фактор и ручной пересмотр.
Мини-кейс для корпоративного доступа
Сотрудник проходит в защищённую зону по лицу. Система сначала проверяет качество изображения и признаки атаки, затем подтверждает соответствие учётной записи, проверяет право доступа к зоне и записывает событие в журнал. При неуспешной проверке сотруднику предоставляется альтернативный регламентированный способ идентификации, а не бесконечный автоматический повтор.
Чек-лист самопроверки перед запуском
- Определена конкретная цель обработки и минимальный набор данных.
- Есть резервный способ доступа и процедура исправления ошибочного решения.
- Разграничены права операторов, администраторов и владельцев данных.
- Проверены защита шаблонов, журналирование, сроки хранения и удаление.
- Проведены сценарные испытания с некачественными образцами и попытками обхода.
Ответы на типовые вопросы специалистов по внедрению
Чем биометрия отличается от цифровой идентификации?
Биометрия использует физиологический или поведенческий признак для проверки личности. Цифровая идентификация объединяет эту проверку с учётной записью, атрибутами, полномочиями и конкретным цифровым действием.
Является ли биометрическая идентификация личности стопроцентно точной?
Нет. Любая система имеет ошибки сопоставления и зависит от качества образца, оборудования, алгоритма и порога принятия решения.
Можно ли хранить биометрию в виде обычных фотографий или аудиофайлов?
Такое решение требует отдельного обоснования и повышает последствия утечки исходных данных. Следует определить, нужен ли исходный материал, и применять защищённую архитектуру хранения с минимальным доступом.
Что делать при ошибочном отказе в доступе?
Нужны заранее утверждённая резервная процедура, фиксация события и возможность пересмотра решения. Альтернативный способ не должен обходить контроль, но обязан позволять законному пользователю завершить операцию.
Какие риски использования биометрии наиболее критичны?
К основным относятся утечка шаблонов, подмена образца, атаки на датчик или канал, ошибочный отказ, несанкционированное расширение цели обработки и злоупотребление административным доступом.
Как проверить готовность системы цифровой идентификации?
Проверьте весь жизненный цикл данных: сбор, регистрация, сопоставление, принятие решения, журналирование, отзыв доступа, удаление и расследование инцидентов. Отдельно протестируйте штатный и резервный сценарии.
Автор: Игорь Никитин